Merlin's Solutions International | Technology
260
bp-legacy,archive,tag,tag-technology,tag-260,ajax_fade,page_not_loaded,,qode-theme-ver-9.1.2,wpb-js-composer js-comp-ver-4.9.2,vc_responsive

Technology Tag

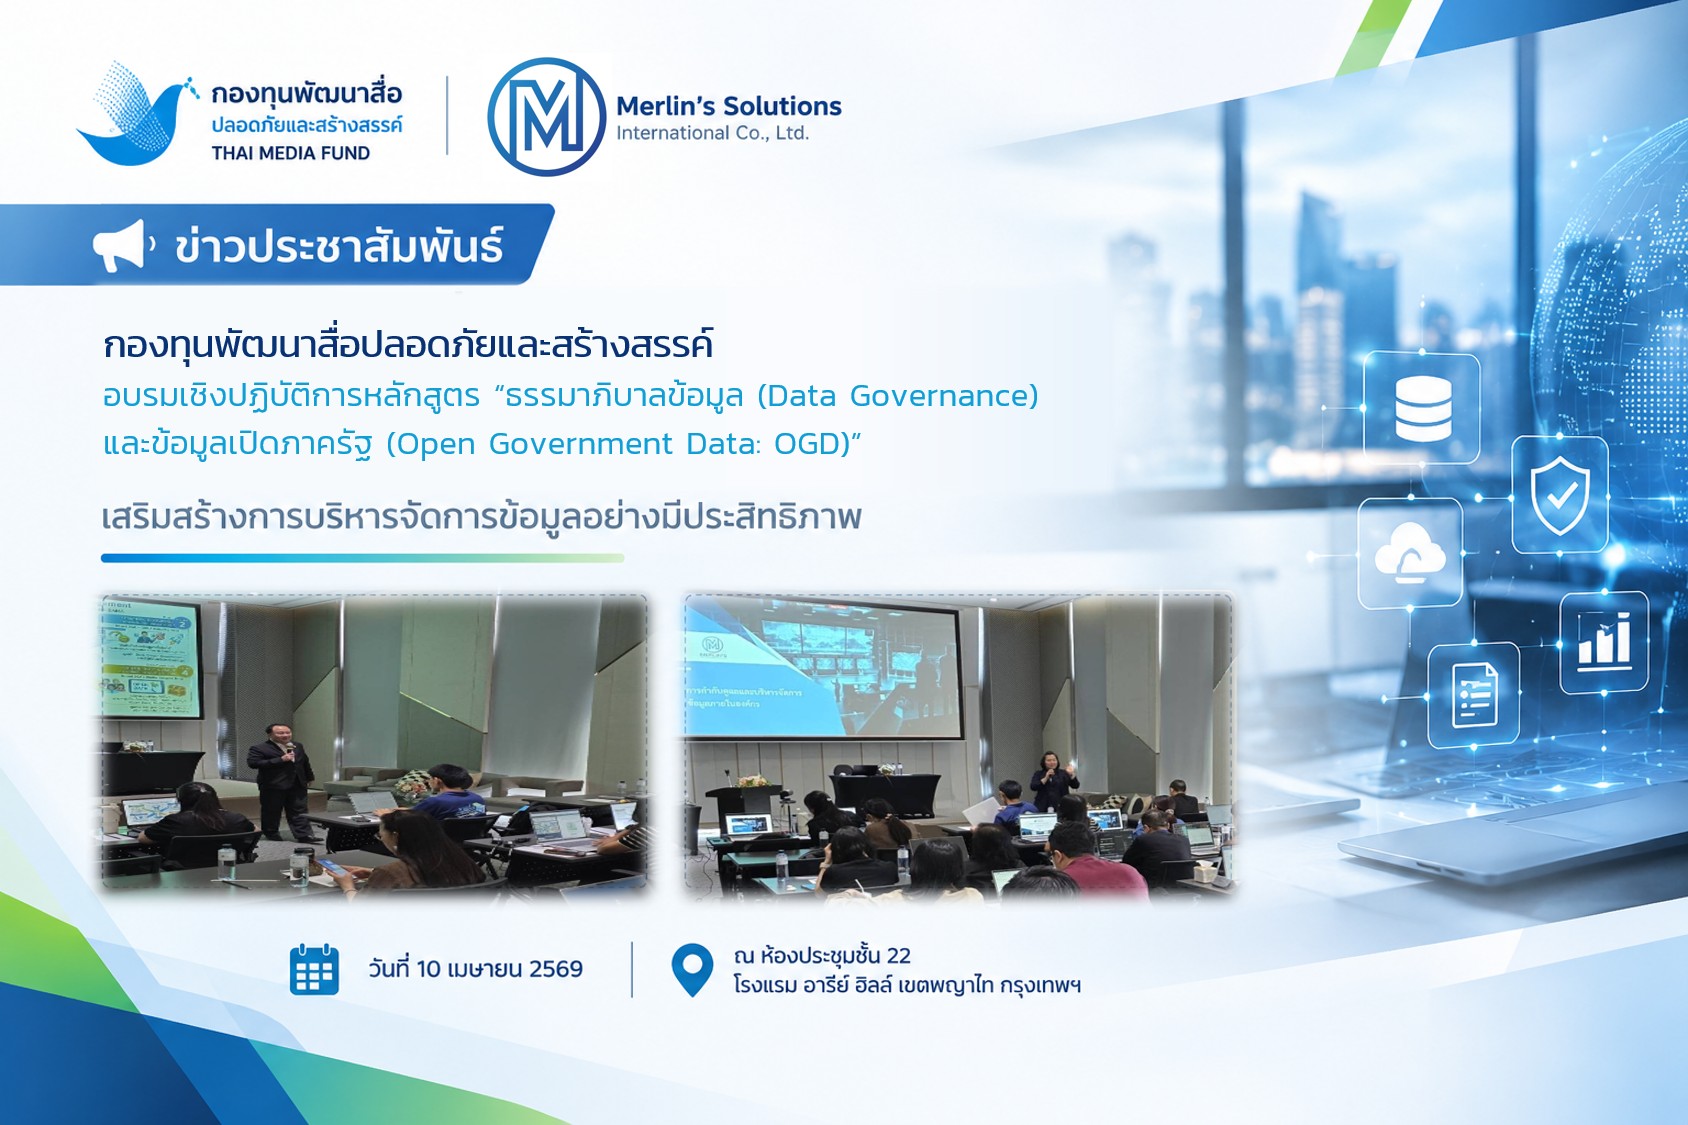
กองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ จัดอบรมเชิงปฏิบัติการด้านธรรมาภิบาลข้อมูลและข้อมูลเปิดภาครัฐ เสริมสร้างการบริหารจัดการข้อมูลอย่างมีประสิทธิภาพ

เมื่อวันที่ 10 เมษายน 2569 กองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ ได้ดำเนินการจัดอบรมเชิงปฏิบัติการหลักสูตร “ธรรมาภิบาลข้อมูล (Data Governance) และข้อมูลเปิดภาครัฐ (Open Government Data: OGD)” ณ ห้องประชุมชั้น 22 โรงแรมอารีย์ ฮิลล์ เขตพญาไท กรุงเทพมหานคร โดย บริษัท เมอร์ลินส์ โซลูชั่นส์ อินเตอร์แนชั่นนัล จำกัด ได้รับเกียรติเป็นผู้บรรยายการอบรมในครั้งนี้ การอบรมเชิงปฏิบัติการดังกล่าว มีวัตถุประสงค์เพื่อส่งเสริมความรู้ความเข้าใจเกี่ยวกับหลักการธรรมาภิบาลข้อมูล และแนวทางการบริหารจัดการข้อมูลอย่างเป็นระบบ ตลอดจนสร้างความเข้าใจเกี่ยวกับข้อมูลเปิดภาครัฐ ซึ่งเป็นกลไกสำคัญในการสนับสนุนการนำข้อมูลไปใช้ประโยชน์อย่างเหมาะสม โปร่งใส และมีประสิทธิภาพ โดยคำนึงถึงคุณภาพข้อมูล ความมั่นคงปลอดภัย และการคุ้มครองข้อมูลตามหลักเกณฑ์ที่เกี่ยวข้อง บริษัท เมอร์ลินส์ โซลูชั่นส์ อินเตอร์แนชั่นนัล จำกัด ขอขอบพระคุณเป็นอย่างยิ่งที่ได้รับความไว้วางใจจากกองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ตลอดมา ...
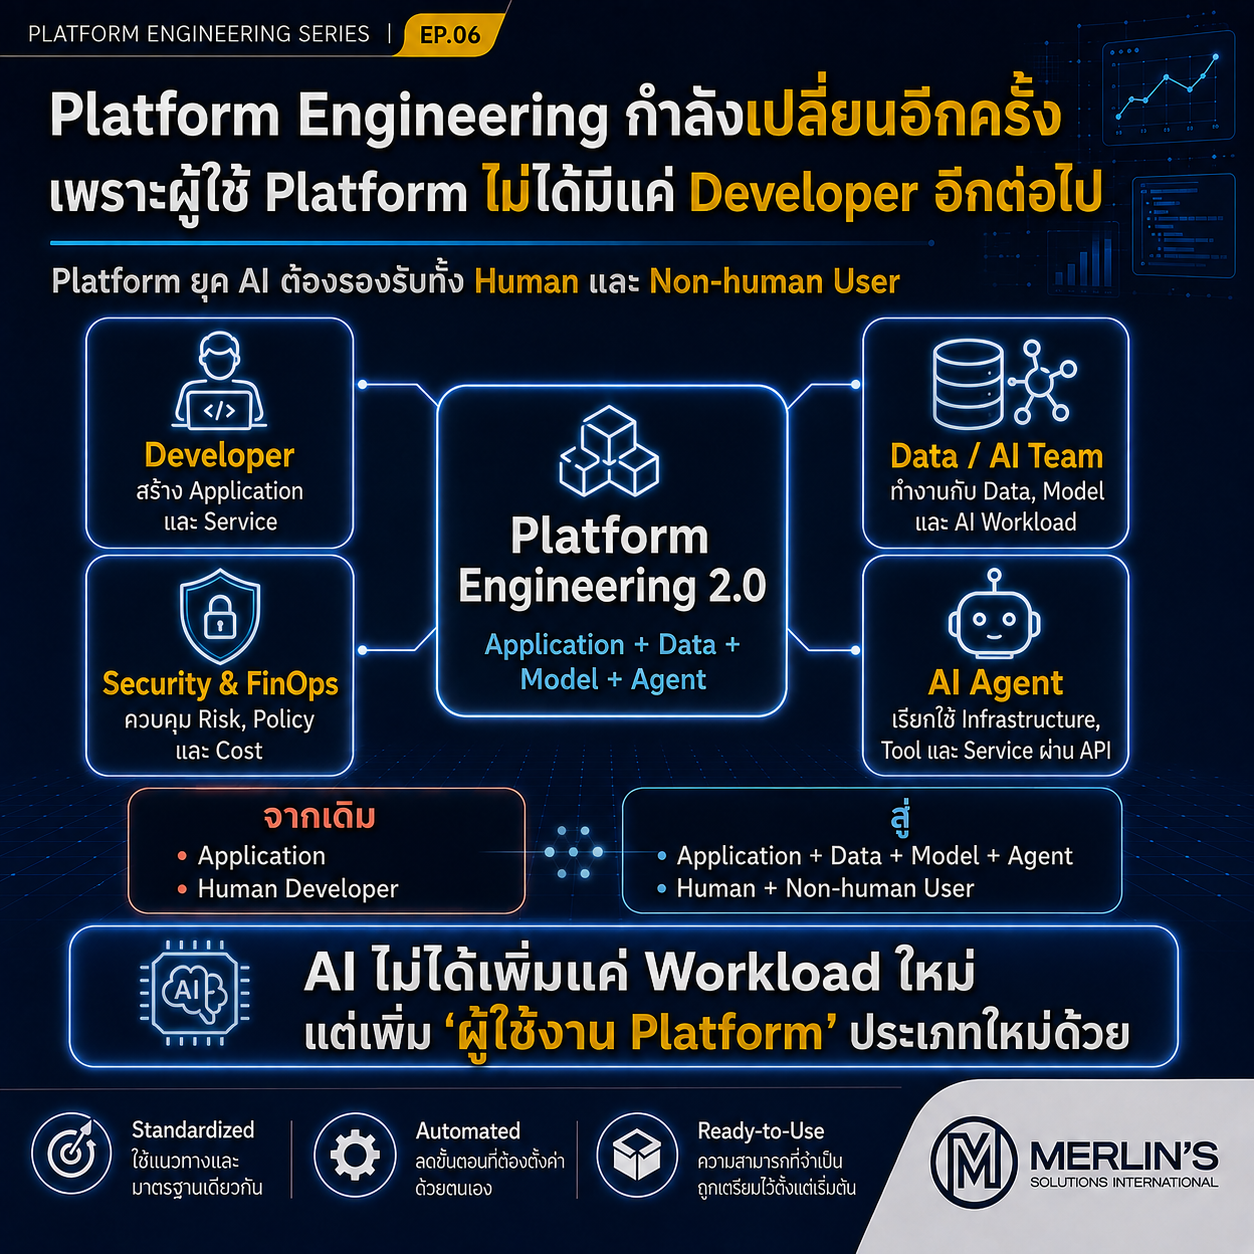
Platform Engineering EP.06 (ตอนจบ) Platform Engineering 2.0 เมื่อผู้ใช้ไม่ได้มีแค่มนุษย์!

1 สิ่งที่ AI เปลี่ยนไป ไม่ใช่แค่ Workload แต่คือ "ใครใช้ Platform" ตลอด 5 EP ที่ผ่านมา เราพูดถึง Platform ที่ออกแบบมาเพื่อคนกลุ่มเดียว คือ Developer แต่วันนี้ผู้ใช้งาน Platform ไม่ได้มีแค่มนุษย์อีกต่อไป Platform ต้องรองรับ Data, Model และ AI Workload จุดเปลี่ยนสำคัญ: คือการมี AI Agent ที่เรียกใช้บริการบน Platform ได้ด้วยตัวเอง โดยไม่มีคนกดปุ่ม เมื่อผู้ใช้งานเปลี่ยน สิ่งที่ Platform ต้องเตรียมก็เปลี่ยนตาม และนี่คือที่มาของแนวคิด Platform Engineering 2.0 5 แกนของ Platform Engineering 2.0...

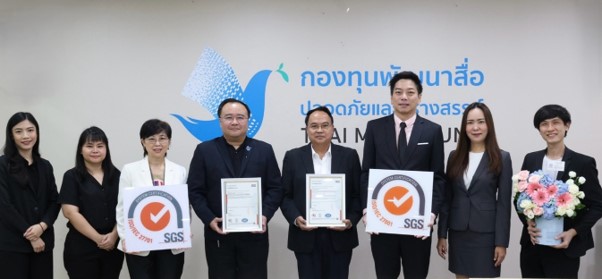
ขอแสดงความยินดีเป็นอย่างยิ่งกับ กองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์

บริษัท เมอร์ลินส์ โซลูชั่นส์ อินเตอร์แนชั่นนัล จำกัด ขอแสดงความยินดีเป็นอย่างยิ่งกับ กองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ ในโอกาสที่ได้รับใบรับรองมาตรฐาน ISO/IEC 27001 ระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) และ ISO/IEC 27701 ระบบการจัดการข้อมูลส่วนบุคคลและความเป็นส่วนตัว (Privacy Information Management System: PIMS) การได้รับการรับรองมาตรฐานในครั้งนี้ เป็นส่วนหนึ่งของความสำเร็จจากการดำเนินงานอย่างทุ่มเท ของกองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ โดยมาตรฐานทั้ง 2 สะท้อนถึงการให้ความสำคัญกับการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศและการคุ้มครองข้อมูลส่วนบุคคลอย่างเป็นระบบ บริษัท เมอร์ลินส์ โซลูชั่นส์ อินเตอร์แนชั่นนัล จำกัด ขอร่วมแสดงความยินดี และขอขอบคุณสำหรับความไว้วางใจที่ได้มีโอกาส ร่วมเป็นส่วนหนึ่งในการสนับสนุนการดำเนินงานและความสำเร็จของกองทุนพัฒนาสื่อปลอดภัยและสร้างสรรค์ในครั้งนี้ ...

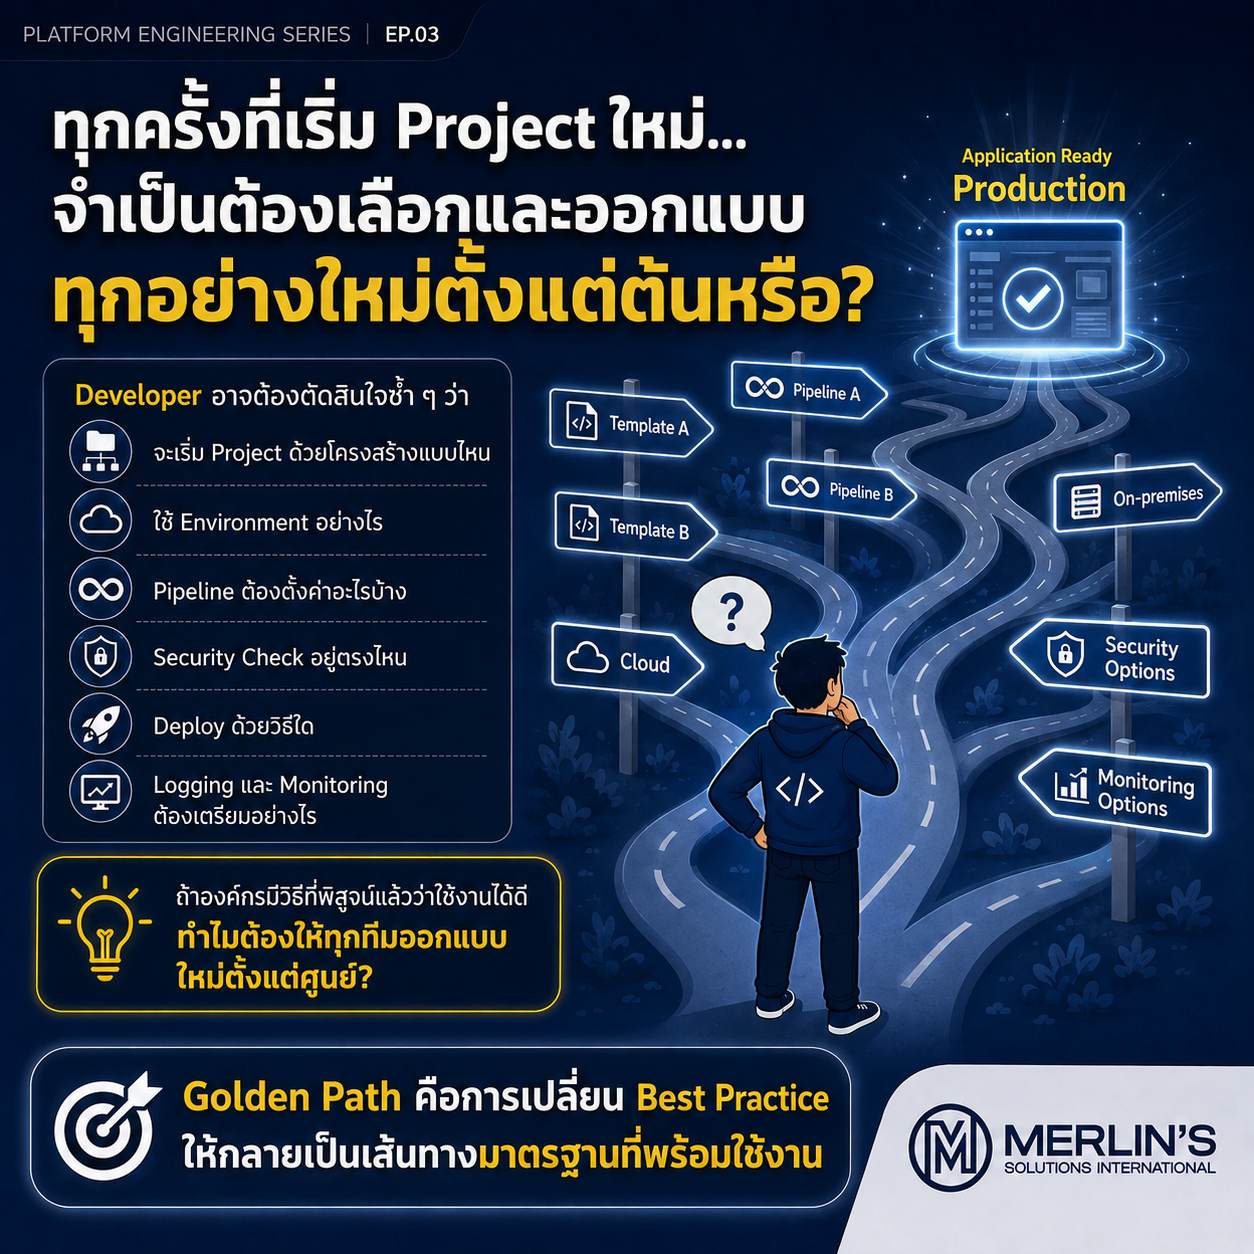
Platform Engineering EP.03

ทุกโครงการจำเป็นต้องออกแบบเส้นทางการส่งมอบระบบใหม่ทั้งหมดจริงหรือ? เมื่อเริ่มพัฒนาระบบใหม่ ทีม Developer อาจต้องตัดสินใจตั้งแต่ Project Structure, Environment, CI/CD Pipeline, Security ไปจนถึง Monitoring และวิธี Deploy หากปล่อยให้แต่ละทีมกำหนดเลือกแนวทางของตนเองทั้งหมด สิ่งที่ตามมาคือความหลากหลายที่ยากต่อการควบคุมมาตรฐานองค์กร ยิ่งองค์กรมีระบบและทีมพัฒนามากขึ้น การขยายผลก็ยิ่งทำได้ยาก Platform Engineering จึงนำแนวคิด Golden Path มาใช้ เพื่อสร้างเส้นทางมาตรฐาน เป็นทางลัดสำหรับงานที่องค์กรต้องทำซ้ำ ๆ เป็นประจำ Golden Path เปลี่ยน "มาตรฐานในเอกสาร" ให้เป็น "เส้นทางพร้อมใช้" แทนที่ Developer จะต้องเลือกและตั้งค่าทุกองค์ประกอบใหม่ องค์กรสามารถเตรียมแพ็กเกจ Project Template, Environment, Pipeline, Security Gate และ Monitoring รวมไว้ด้วยกัน Golden...

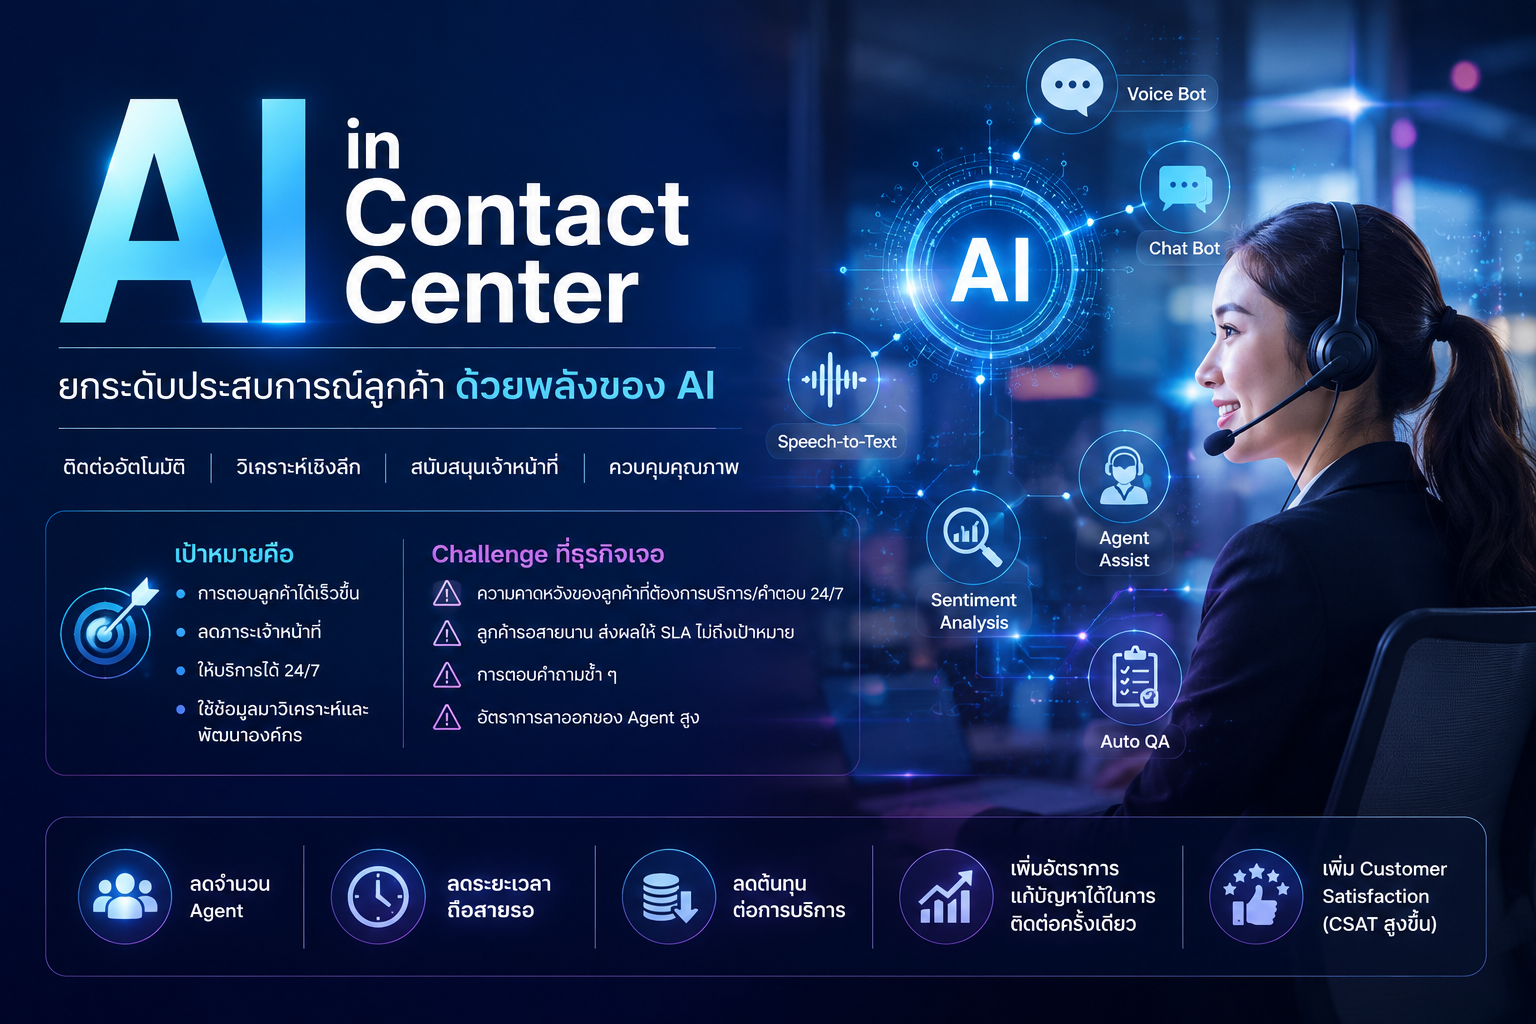
AI in Contact Center

AI in Contact Center คือ การนำเทคโนโลยีปัญญาประดิษฐ์ (AI) เข้ามาช่วยบริหารและให้บริการลูกค้าผ่านช่องทางต่าง ๆ เช่น โทรศัพท์, Chat, email, Social media Challenge ที่ธุรกิจเจอ ความคาดหวังของลูกค้าที่ต้องการบริการ/คำตอบ 24/7 ลูกค้ารอสายนาน ส่งผลให้ SLA ไม่ถึงเป้าหมาย การตอบคำถามซ้ำ ๆ อัตราการลาออกของ Agent สูง เป้าหมายคือ การตอบลูกค้าได้เร็วขึ้น ลดภาระเจ้าหน้าที่ ให้บริการได้ 24/7 ใช้ข้อมูลมาวิเคราะห์และพัฒนาองค์กร ยกระดับประสบการณ์ลูกค้าด้วยพลังของ AI เราสามารถนำเทคโนโลยีปัญญาประดิษฐ์ (AI) มาบูรณาการเพื่อ ยกระดับประสบการณ์ลูกค้า (Customer Experience) ในระบบศูนย์บริการลูกค้า (Contact Center) อย่างครบวงจร ในแต่ละช่วงของกระบวนการบริการ 1. AI สำหรับการติดต่อและการรับเรื่องเบื้องต้น (Omnichannel & Front-End AI) ทั้งจากช่องทางเสียง และดิจิทัล ช่องทางเสียง (Voice):...

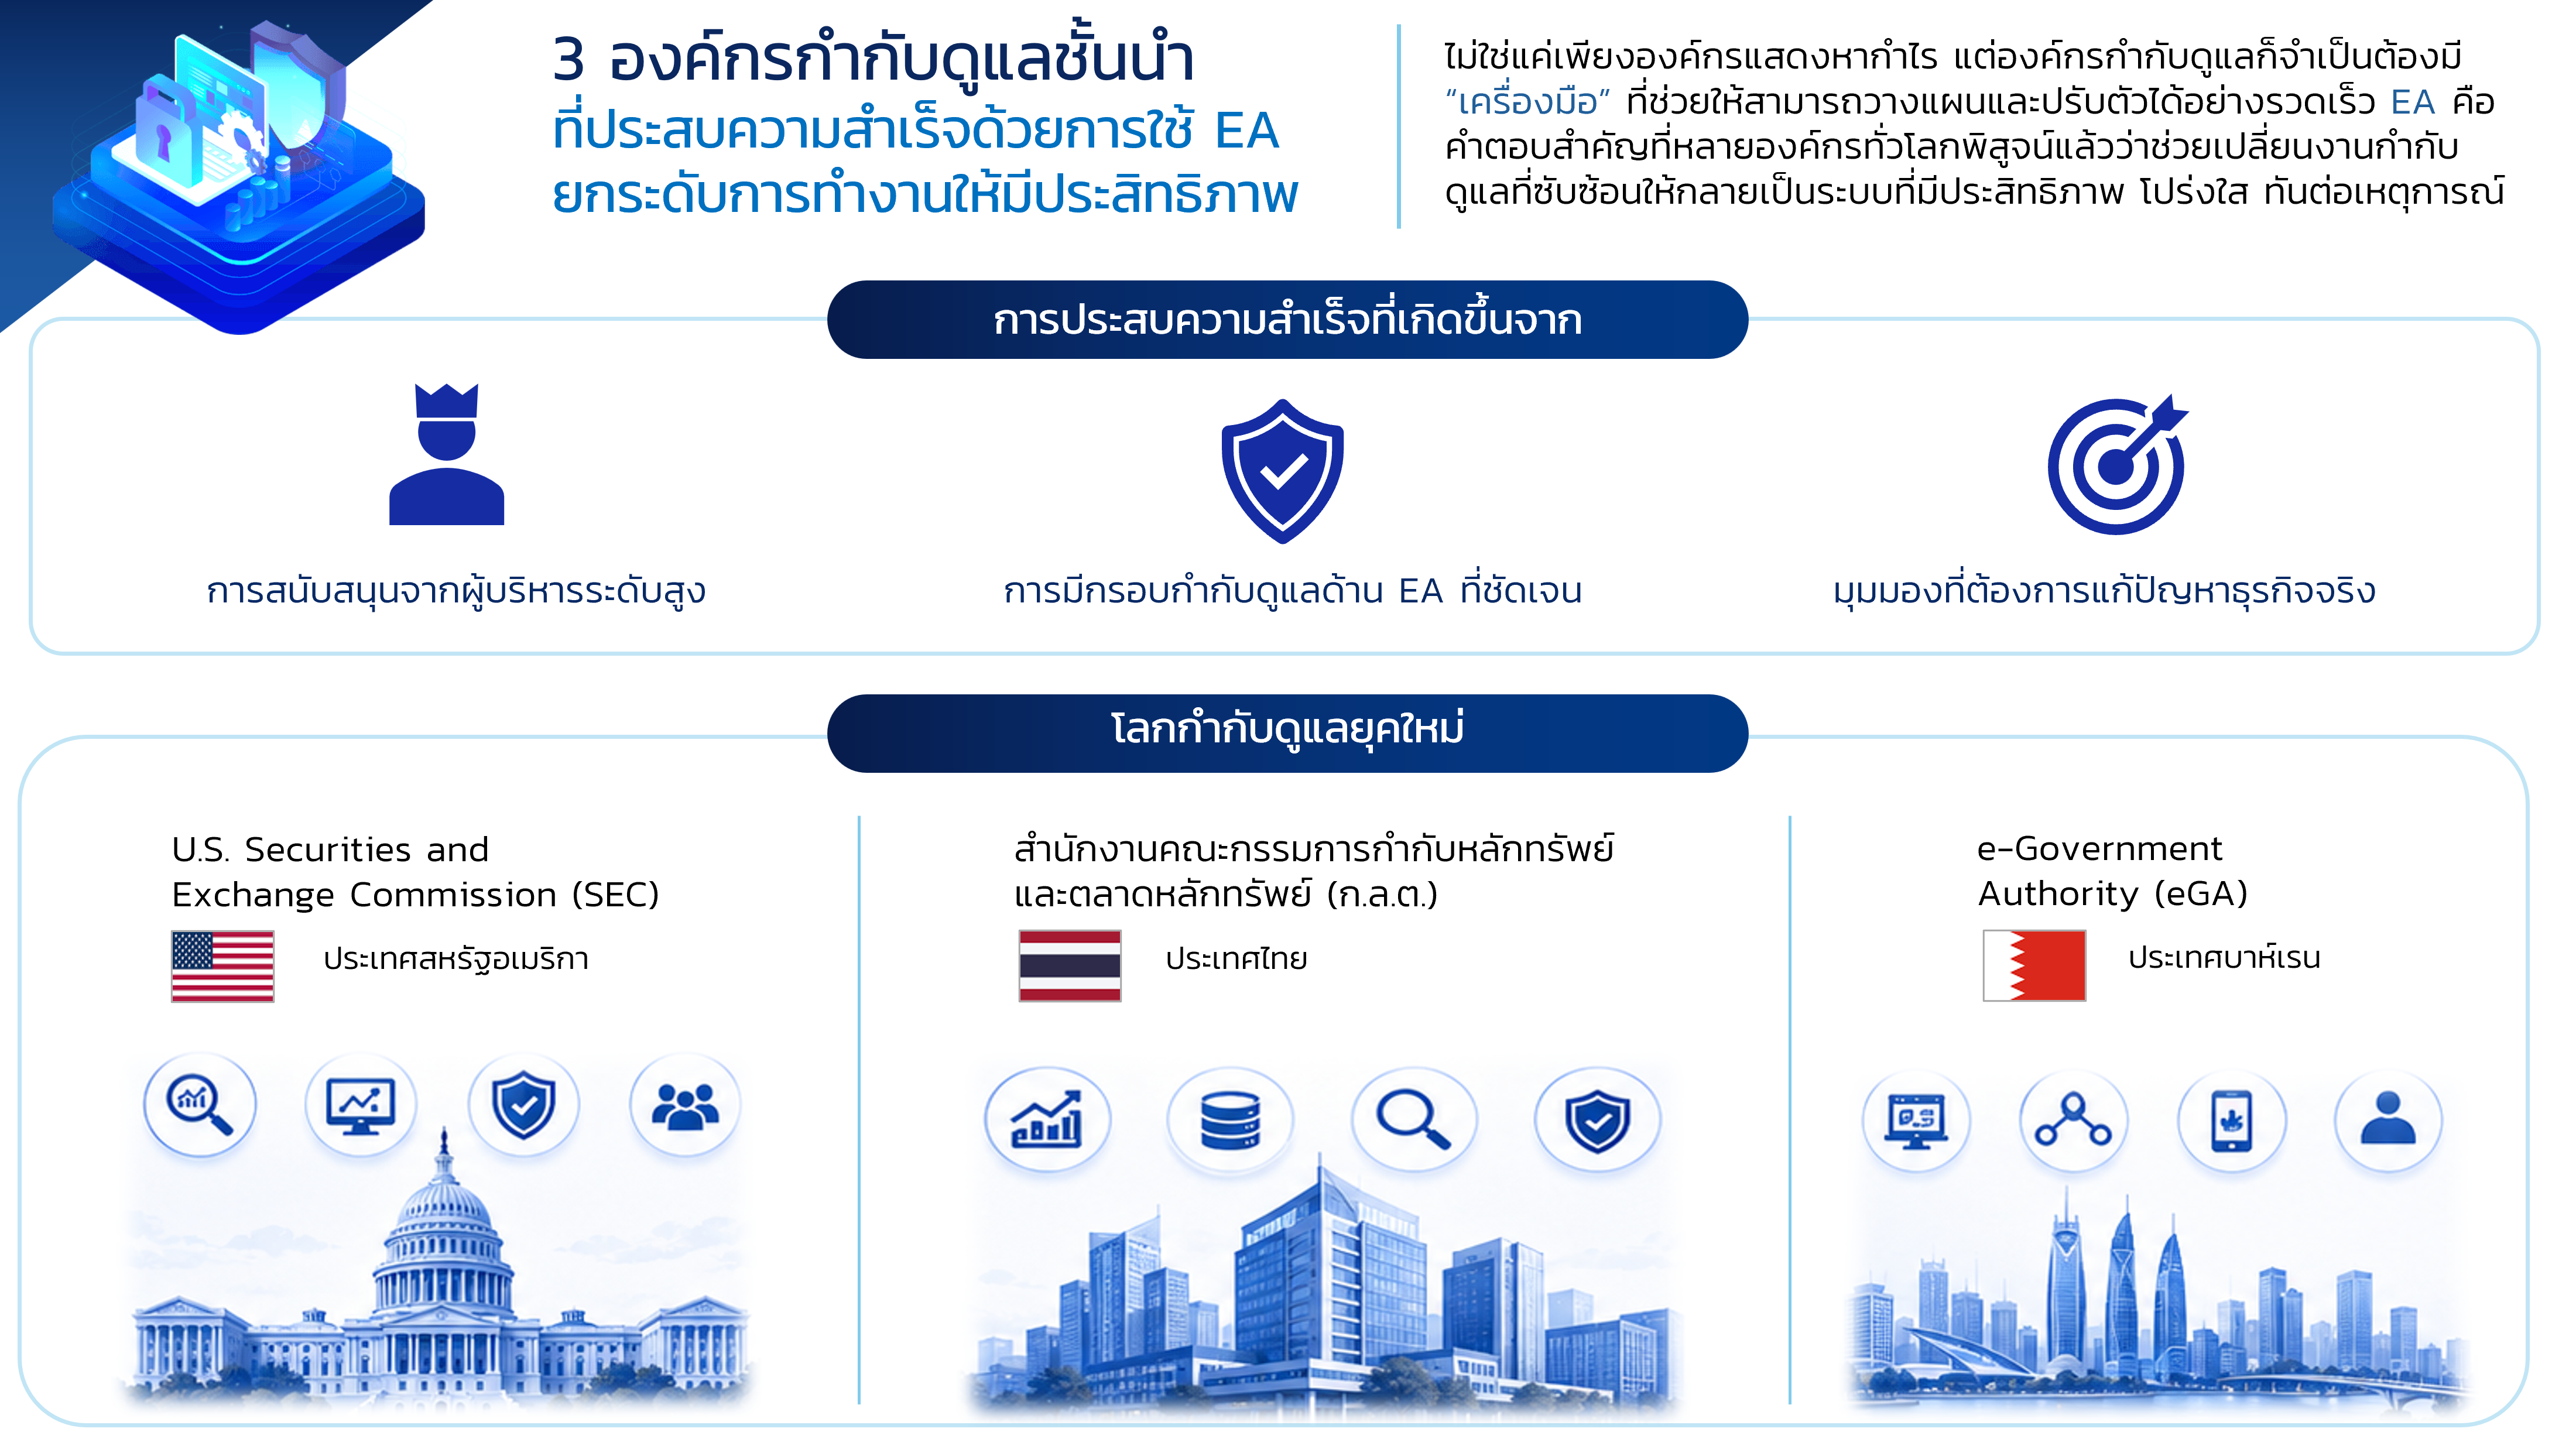
3 กรณีศึกษา “เปลี่ยนการกำกับดูแลให้ทันสมัยด้วย Enterprise Architecture (EA) ที่ประสบความสำเร็จ”

ในยุคที่ข้อมูลเปลี่ยนแปลงรวดเร็ว พฤติกรรมผู้ใช้งานหลากหลาย และกฎระเบียบใหม่ๆ เกิดขึ้นตลอดเวลา ไม่ใช่แค่เพียงองค์กรแสวงหากำไรแต่องค์กรกำกับดูแลก็จำเป็นต้องมี “เครื่องมือ” ที่ช่วยให้สามารถวางแผนและปรับตัวได้อย่างคล่องตัว Enterprise Architecture (EA) คือคำตอบสำคัญ ที่หลายองค์กรทั่วโลกพิสูจน์แล้วว่าช่วยเปลี่ยนงานกำกับดูแลจากเดิมที่ซับซ้อน ให้กลายเป็นระบบที่มีประสิทธิภาพ โปร่งใส และทันต่อเหตุการณ์ วันนี้เราขอพาคุณไปรู้จักตัวอย่างจริงจาก 3 องค์กรกำกับดูแลทั้งในและต่างประเทศ ที่เปลี่ยนวิธีการทำงานด้วย EA จนประสบความสำเร็จ ซึ่งทั้ง 3 กรณีศึกษานั้นมีจุดร่วมสำคัญที่เหมือนกัน คือ การสนับสนุนจากผู้บริหารระดับสูง การมีกรอบกำกับดูแลด้าน EA ที่ชัดเจน และมุมมองที่ต้องการใช้ EA เพื่อแก้ปัญหาธุรกิจจริง ตัวอย่างจากต่างประเทศ U.S. Securities and Exchange Commission (SEC) ประเทศสหรัฐอเมริกา SEC เป็นหน่วยงานกำกับดูแลตลาดหลักทรัพย์ใหญ่ที่สุดในโลก ซึ่งต้องเผชิญกับข้อมูลการซื้อขายหลักทรัพย์จำนวนมหาศาลในแต่ละวัน ต้องวิเคราะห์ ตรวจจับความผิดปกติ และออกกฎเกณฑ์ใหม่ๆ อย่างต่อเนื่อง EA...

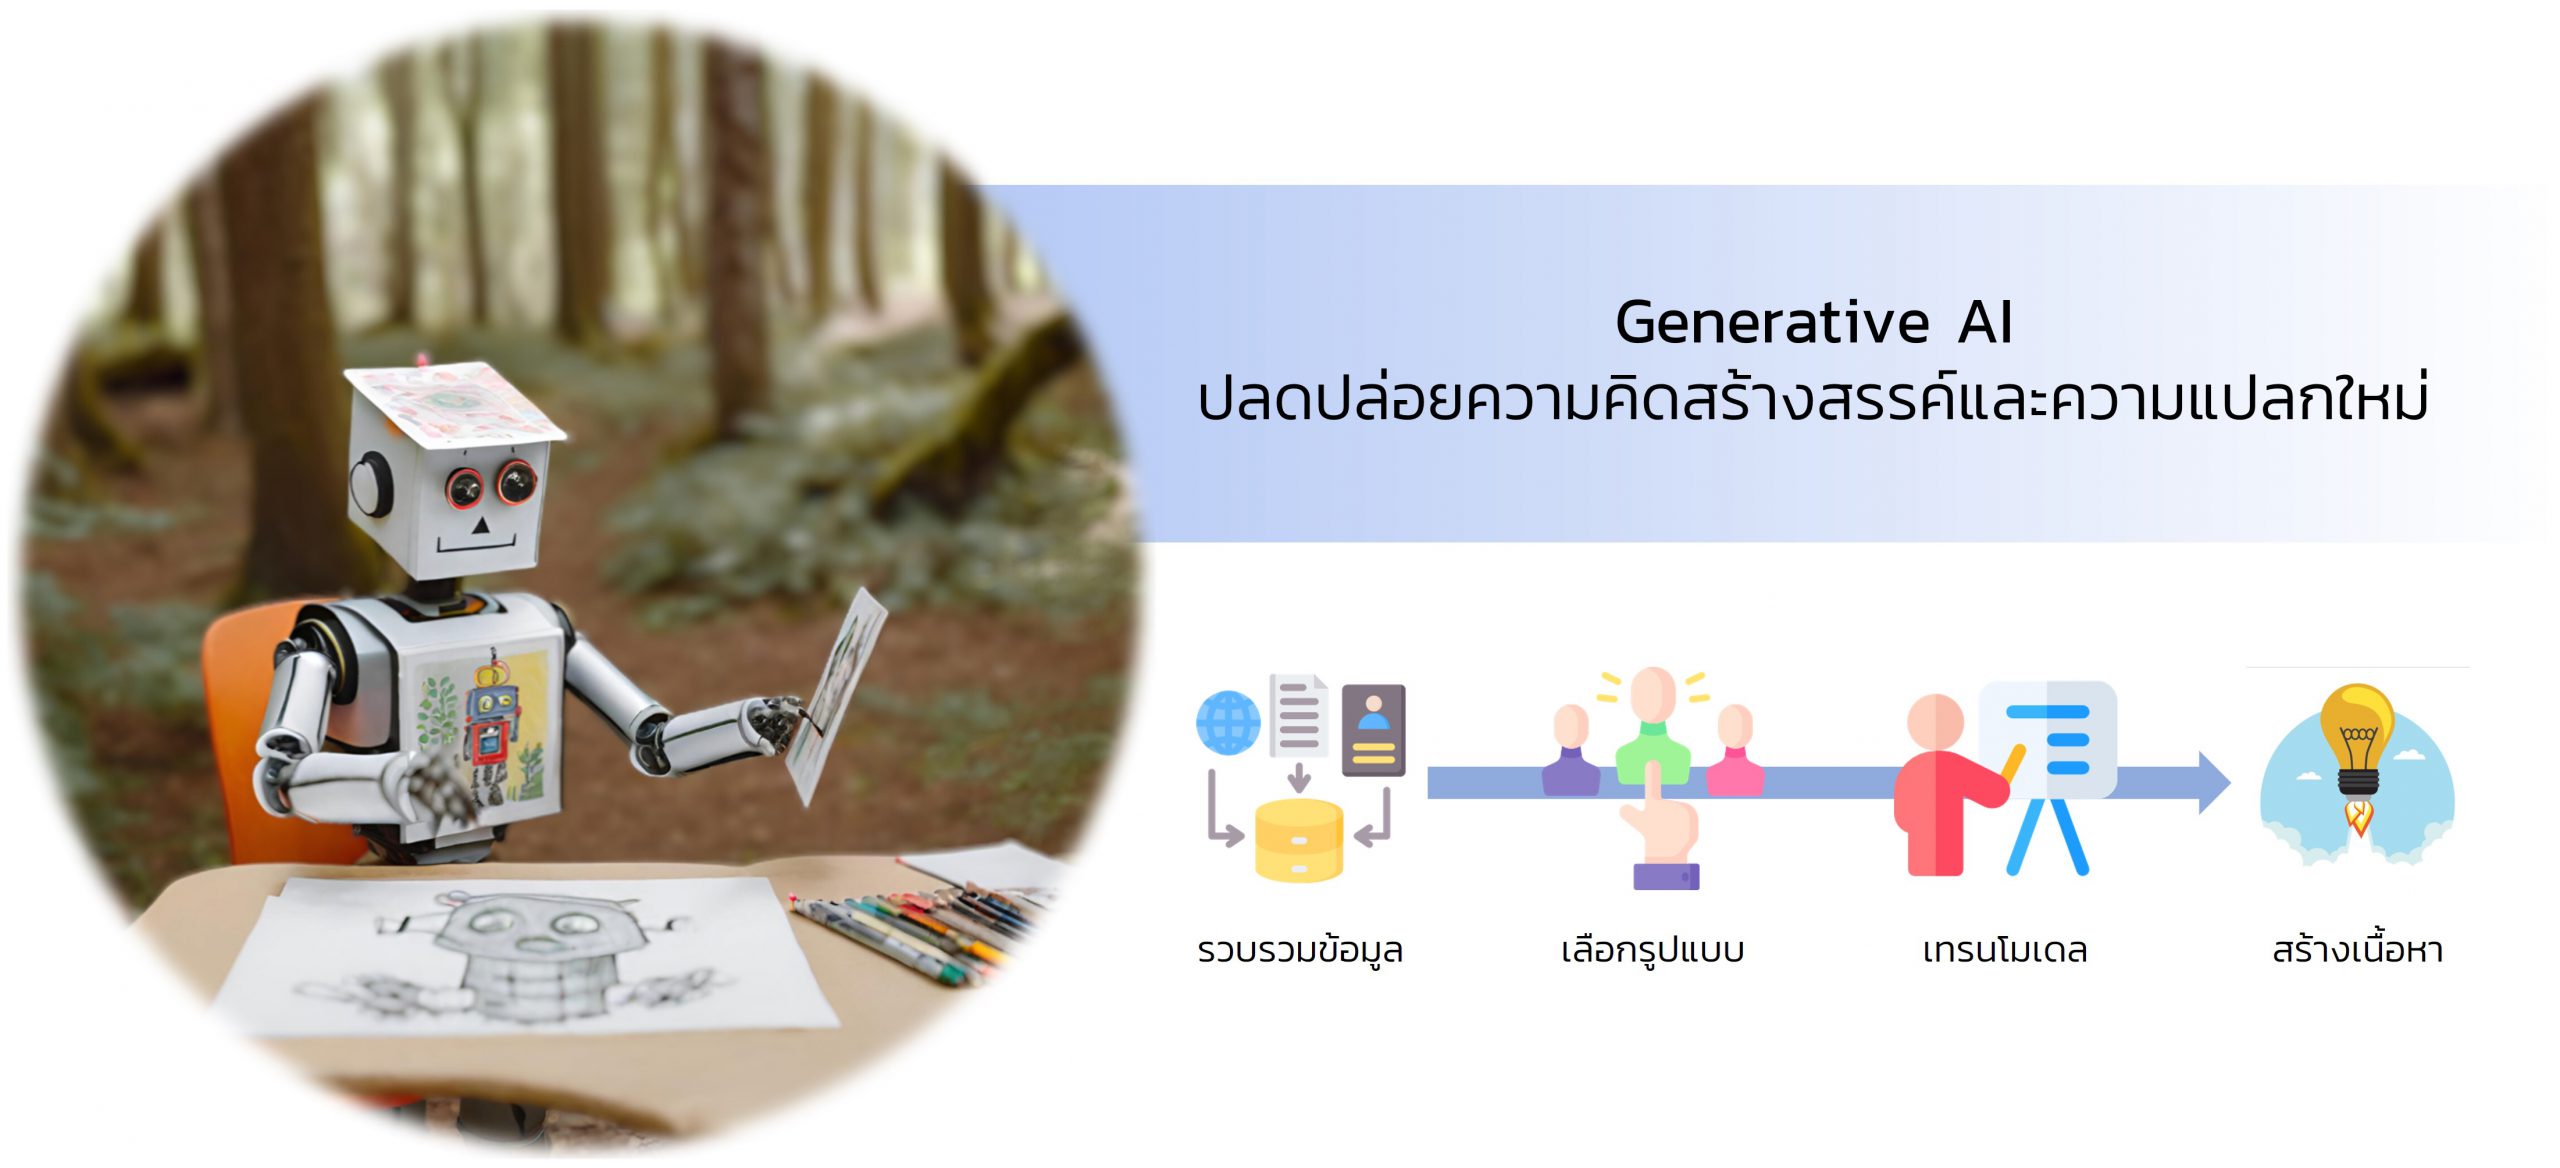
Generative AI: ปลดปล่อยความคิดสร้างสรรค์และความแปลกใหม่

Generative AI 🤖 คือ นวัตกรรมล่าสุดในด้านปัญญาประดิษฐ์ที่กำลังเปลี่ยนแปลงวิธีการสร้างเนื้อหาอัตโนมัติ โดยไม่ต้องพึ่งพาข้อมูลหรือกฎที่กำหนดไว้ล่วงหน้าเหมือน AI แบบดั้งเดิม Generative AI ทำงานโดยการเรียนรู้รูปแบบและความสัมพันธ์ในข้อมูลเพื่อสร้างผลลัพธ์ใหม่ที่สมจริงและแตกต่างจากข้อมูลเดิม กระบวนการนี้รวมถึงการรวบรวมข้อมูล, การเลือกรูปแบบเช่น GAN หรือ VAE, การเทรนโมเดล, และการสร้างเนื้อหาใหม่ สิ่งที่ทำให้ Generative AI ต่างจาก AI แบบดั้งเดิมคือความสามารถในการสร้างความคิดสร้างสรรค์และเนื้อหาใหม่ๆ โดยอิสระ, มีความยืดหยุ่นสูง, และมักใช้การเรียนรู้แบบไม่มีผู้สอน ตัวอย่างการใช้ Generative AI ที่น่าสนใจ ได้แก่ ChatGPT, Canva, และ Midjourney, ซึ่งเป็นการสาธิตการเปลี่ยนแปลงในโลกของ AI ที่สามารถสร้างความคิดสร้างสรรค์และความเป็นอิสระในการสร้างเนื้อหา, นำพาเราเข้าสู่อนาคตที่เทคโนโลยีสามารถปลดล็อกความเป็นไปได้ใหม่ๆ อย่างไม่สิ้นสุด...

Metaverse 🤖

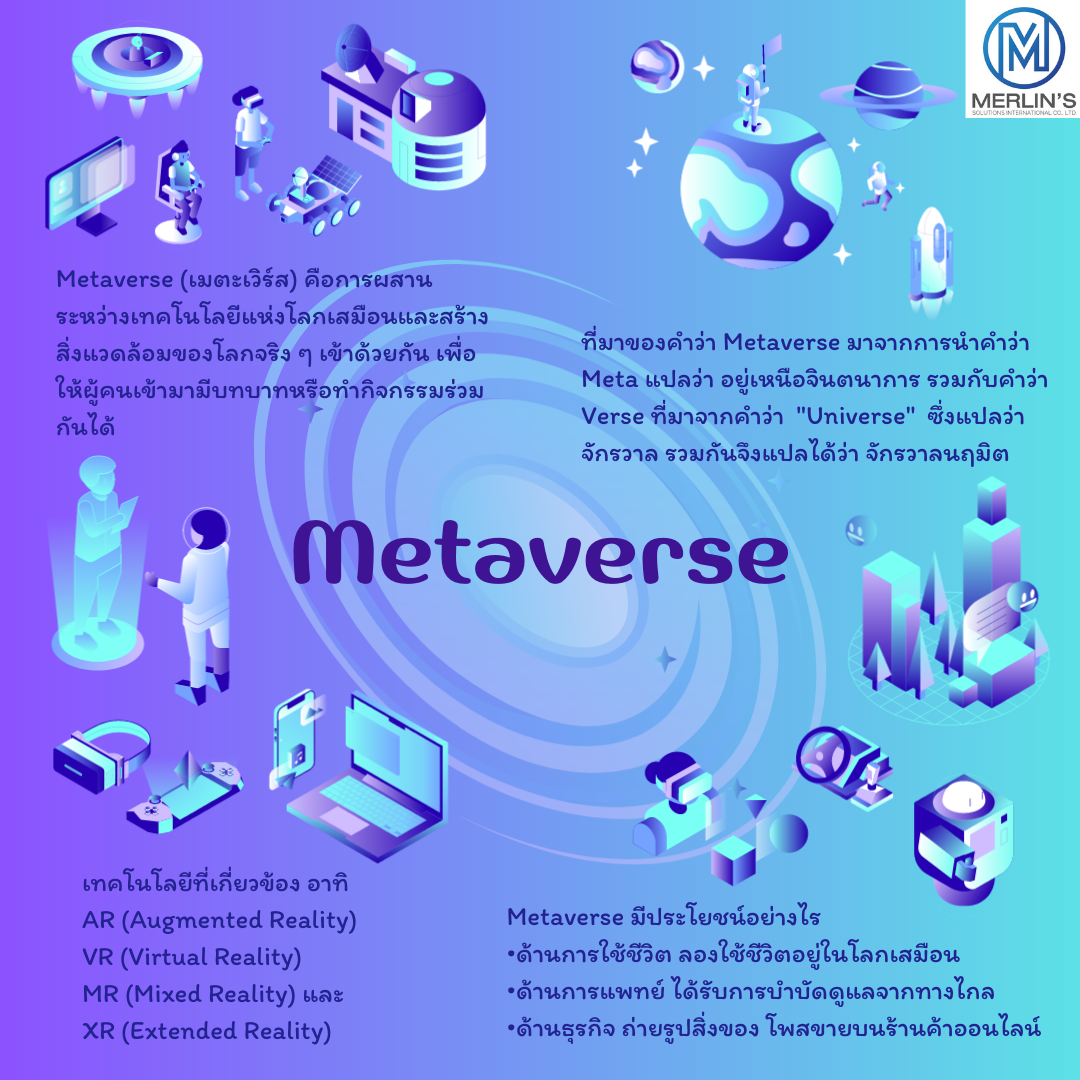
Metaverse (เมตะเวิร์ส) คือการผสานระหว่างเทคโนโลยีแห่งโลกเสมือนและสร้างสิ่งแวดล้อมของโลกจริงๆ เข้าด้วยกัน เพื่อให้ผู้คนเข้ามามีบทบาทหรือทำกิจกรรมร่วมกันได้ เช่น การประชุม การเข้าร่วมสัมมนา การดูคอนเสิร์ต การเรียนหนังสือ ฯลฯ ที่มาของคำว่า Metaverse มาจากการนำคำว่า Meta แปลว่า อยู่เหนือจินตนาการ รวมกับคำว่า Verse ที่มาจากคำว่า Universe" ซึ่งแปลว่า จักรวาล รวมกันจึงแปลได้ว่า จักรวาลนฤมิตใน Metaverse นี้มีเทคโนโลยีที่เกี่ยวข้อง อาทิ AR (Augmented Reality) VR (Virtual Reality) MR (Mixed Reality) และ XR (Extended Reality) เป็นเทคโนโลยีสำคัญที่ช่วยให้การสร้างสภาพแวดล้อมของโลกแห่งความจริงและเทคโนโลยีเข้าด้วยกัน ยกตัวอย่างเช่น 🔸AR คือ การนำเอาเทคโนโลยีมาผสานโลกแห่งความจริงและวัตถุต่างๆ...

ทำความรู้จักกับ ISO/IEC 27001 💎

ISO/IEC 27001 คืออะไร? ISO/IEC 27001 หรือ Information Security Management System (ISMS) เป็นมาตรฐานด้านการบริหารจัดการความมั่นคงปลอดภัยสารสนเทศเพื่อจัดการข้อมูลที่มีความสำคัญต่อการดำเนินธุรกิจให้เป็นไปอย่างต่อเนื่อง ซึ่งถือเป็นอีกหนึ่งมาตรฐานที่ได้รับการยอมรับในระดับสากล และถูกนำมาใช้งานในองค์กรชั้นนำทั่วโลก มาตรฐาน ISO/IEC 27001 นี้ถูกเผยแพร่โดย International Organization for Standardization (ISO) และ International Electrotechnical Commission (IEC) โดยมีข้อกำหนด (requirement) ต่าง ๆ ที่องค์กรนั้นต้องพึงปฏิบัติในการรักษาความมั่นคงปลอดภัยของข้อมูล เพื่อปกป้อง เสริมสร้างความสามารถในการป้องกันการโจมตีทางไซเบอร์ ช่วยป้องกันการเข้าถึงข้อมูลอ่อนไหวหรือเป็นความลับโดยไม่พึงประสงค์ให้กับองค์กรที่ได้รับการรับรองมาตรฐานนี้ได้ รวมถึงความสามารถในการรับมือเหตุฉุกเฉินด้านความปลอดภัยสารสนเทศที่อาจเกิดขึ้น ทั้งนี้ยังช่วยสร้างความเชื่อมั่น ความไว้วางใจให้ลูกค้า คู่ค้า และผู้ถือหุ้นเห็นถึงความสามารถในการบริหารจัดการความปลอดภัยของข้อมูลในองค์กร สำหรับองค์กรที่ได้รับการรับรองมาตรฐาน ISO/IEC 27001 นี้ได้อีกด้วย ปัจจุบันประเทศไทยก็มีการประยุกต์ใช้มาตรฐาน ISO/IEC...

ปัจจัยการออกแบบระบบธรรมาภิบาล (Governance System Design Factors)

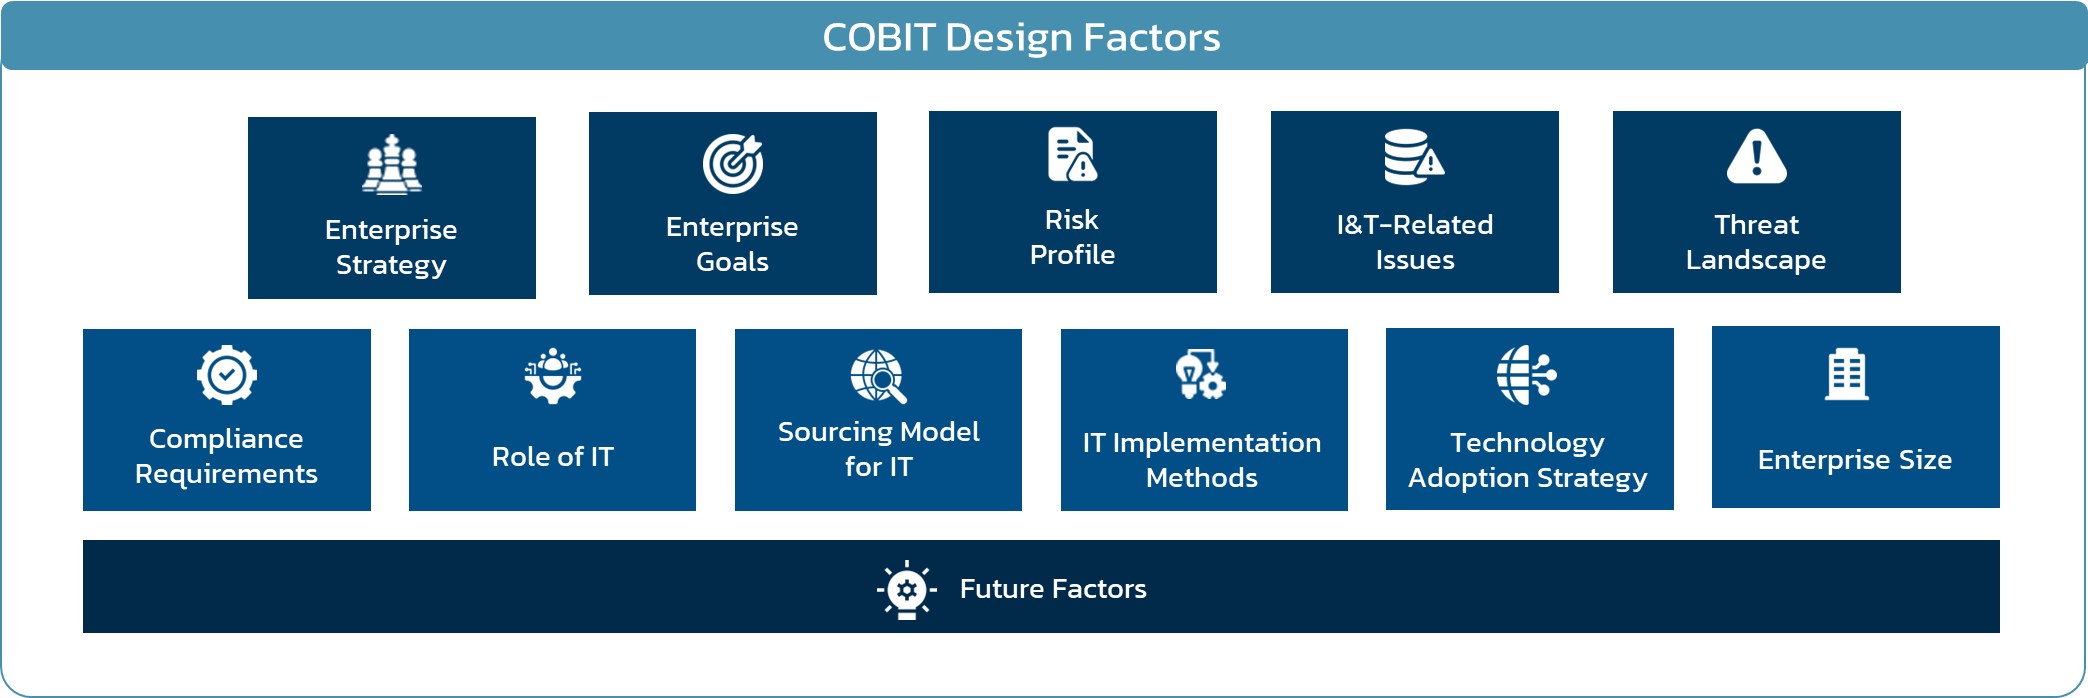
ระบบธรรมาภิบาลเทคโนโลยีสารสนเทศคือการนำองค์ประกอบของการธรรมาภิบาล อาทิ กระบวนงาน (Process) โครงสร้างหน่วยงานที่เกี่ยวข้องและบทบาท (Organization Structure) ไปสู่การปฏิบัติจริง โดยแต่ละวัตถุประสงค์การกำกับ (Governance Objective) และวัตถุประสงค์การจัดการ (Management Objective) มีการระบุอย่างชัดเจนว่าต้องดำเนินการอะไรในแต่ละองค์ประกอบ อย่างไรก็ตามแต่ละองค์กรนั้นมีบริบทที่แตกต่างกัน เช่น มีกลยุทธ์และเป้าหมายองค์กรที่ต่างกัน มีบัญชีความเสี่ยง (Risk Profile) ที่แตกต่างกัน มีประเด็นด้านเทคโนโลยีสารสนเทศที่ประสบแตกต่างกัน ดังนั้นแต่ละองค์กรจำเป็นต้องพิจารณาเลือกวัตถุประสงค์การกำกับและวัตถุประสงค์การจัดการที่สอดคล้องกับบริบทขององค์กรนั้นๆ (COBIT-2019 มีวัตถุประสงค์การกำกับและวัตถุประสงค์การจัดการรวม 40 หัวเรื่อง ซึ่งองค์กรไม่จำเป็นต้องดำเนินการให้ครบถ้วนทั้งหมด) โดย COBIT-2019 ได้เสนอแนะปัจจัยการออกแบบ (Design Factor) สำหรับแต่ละองค์กรใช้พิจารณาเลือกวัตถุประสงค์การกำกับและวัตถุประสงค์การจัดการ ได้แก่ กลยุทธ์และเป้าหมายองค์กร บัญชีความเสี่ยงและประเด็นเทคโนโลยีสารสนเทศที่เกี่ยวเนื่อง กรอบขอบเขตภัยคุกคาม ข้อกำหนดการปฏิบัติตามกฎหมาย บทบาทของ IT ในองค์กรและรูปแบบการใช้งาน วิธีการพัฒนา IT...